Exercice — Requête et émission de certificats
Pour cet exercice, nous aurons besoin de plusieurs sites à protéger. Tous ces sites sont hébérgés sur le même serveur IIS. Il sera donc nécessaire de créer plusieurs Host records (A) dans le DNS géré par votre contrôleur de domaine.
1. Préparation des entrées DNS
Indice : la création des host records (A) passe par la Forward Lookup Zone de votre AD.
Créez des enregistrements pour les sites suivants :
www
portal
intranet
Détaillez dans la zone de réponse toutes les étapes que vous avez faites.
Zone de réponse
2. Création des sites dans IIS
Maintenant que vous avez les trois enregistrements, créez les trois sites sur IIS. Le site ne contiendra qu’un seul fichier index.html dont le contenu sera non-balisé et affichera simplement “Vous êtes sur www” ou “Vous êtes sur portal” ou “Vous êtes sur intranet”.
Détaillez dans la zone de réponse toutes les étapes que vous avez faites.
Zone de réponse
3. Mise en place des sites avec binding http, port 80
Essayez de mettre les trois sites sur le port 80. Vous devriez constater quelque chose d’attendu.
Question supplémentaire :
Pourquoi IIS ne peut-il pas distinguer vos trois sites simplement avec l’adresse IP et le port ?
Proposez une solution et détaillez-la dans la zone de réponse.
Zone de réponse
4. Mise en place des sites avec binding https, port 443 et nom du site
Ajoutez maintenant, pour chacun des sites, une liaison (en anglais : binding) https en respectant scrupuleusement le nom d’hôte et le port demandé.
Indice : utilisez le champ “Host name” pour que IIS différencie les sites
Zone de réponse
5. Utilisation d’un certificat auto-signé par IIS.
Créez un certificat auto-signé dans IIS et assignez-le à l’un de vos sites.
Questions supplémentaires :
Que dit le navigateur quand vous ouvrez le site avec ce certificat auto-signé ? Pourquoi ?
Que manque-t-il à ce certificat pour être reconnu de confiance ?
Zone de réponse
6. Création d’un certificat signé par votre CA
Remarque importante : Lorsque vous soumettez une CSR à la CA via la MMC de l’autorité de certification, il est possible que vous rencontriez une erreur : « Aucun modèle de certificat approprié n’est disponible ».
Dans ce cas, vous devez préciser le modèle de certificat explicitement avec la commande suivante :
certreq -submit -attrib "CertificateTemplate:WebServer"
Cela indique à la CA que vous demandez un certificat de type WebServer.
Question supplémentaire :
Pourquoi faut-il préciser un template lors de la requête ?
Zone de réponse
7. Tester les trois sites.
Depuis votre client Windows 11, naviguez sur chacun des trois sites et montrer à votre enseignant pourquoi vos sites sont maintenant sécurisés.
Demande supplémentaire :
Faites une capture d’écran du cadenas vert (ou équivalent) dans votre navigateur et insérez-la dans votre réponse.
Zone de réponse
8. Encore une erreur ?
A ce stade, vous devriez rencontrer une erreur :
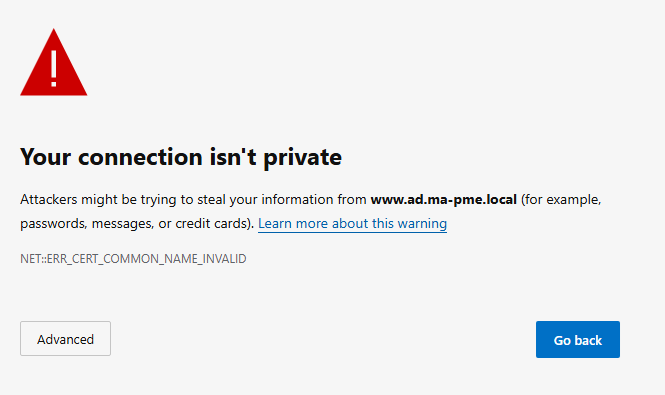
Que signifie cette erreur et quelles sont les pistes ?
Zone de réponse
9. Création d’un certificat avec un template (*.inf)
Attention, il faut être rigoureux ici :
Sur la machine IIS, créez un fichier “www-webserver.inf” (le nom n’est pas important) dans le dossier “C:\temp” (à créer si nécessaire) et y mettre le contenu suivant :
[NewRequest]
Subject = "CN=www.ad.ma-pme.local, O=ETML, C=CH"
KeySpec = 1
KeyLength = 2048
Exportable = TRUE
MachineKeySet = TRUE
RequestType = PKCS10
HashAlgorithm = sha256

[Extensions]
2.5.29.17 = "{text}"
_continue_ = "dns=www.ad.ma-pme.local"

[RequestAttributes]
CertificateTemplate = WebServer
Attention de modifier l’assignation DNS selon votre environnement.
Toujours sur cette machine, lancez la génération d’une CSR avec l’aide de la commande :
⚠️⚠️ Sur machine IIS
C:\temp>certreq -new webserver-www.inf www-request-4.csr
Récupérez la CSR sur votre machine AD CS et signez-là :
⚠️⚠️ Sur machine AD CS
C:\temp> certreq -submit -attrib "CertificateTemplate:WebServer"
Copiez le certificat sur la machine IIS et installez-le
Détaillez dans la zone de réponse les difficultés rencontrées.
Zone de réponse
10. Où sont installés les certificats sur votre serveur web ?
Prenons maintenant le temps de rechercher où se trouve les certificats SSL de nos trois sites Internet.
Détaillez dans la zone de réponse, l’emplacement des certificats.
Zone de réponse
11. Correction du problème
Détaillez ici les étapes qui vous ont permis de résoudre ce problème.
Zone de réponse
12. Revenons sur la CSR
Ouvrez l’un de vos fichiers CSR avec un éditeur de texte et observez son contenu.
Que pouvez-vous en dire ? Jusqu’où êtes vous capables de lire son contenu ?
Indice : base64, outils de décodage en ligne
Question supplémentaire :
Quelles informations d’identité (CN, O, C…) êtes-vous capables de lire directement ?