Exercice — Infrastructure de clés publiques
1. Quelle est la différence entre le chiffrement, le hachage et l’encodage ?
Utilisez la zone de réponse pour proposer une définition à chacun des termes et expliquez en quoi ils se différencient.
Zone de réponse
2. Quelle est la différence entre le chiffrement symétrique et le chiffrement asymétrique ?
Les différences doivent porter sur la mécanique des chiffrements.
Zone de réponse
3. Le chiffrement symétrique est plus rapide que le chiffrement asymétrique. Proposez au moins deux raisons qui expliquent cela.
Indice : pensez à la différence des opérations mathématiques et au support matériel dans les environnements réels, comme IPsec ou WPA2.
Zone de réponse
4. Quel problème de sécurité lié à l’échange des clés le chiffrement asymétrique résout-il, contrairement au chiffrement symétrique seul ?
Zone de réponse
5. Expliquez pourquoi on combine symétrique et asymétrique dans TLS.
Indice : pensez à la rapidité du symétrique et à la simplicité de distribution de clés avec l’asymétrique.
Zone de réponse
6. À la pause-café, votre collègue, jeune informaticien peu modeste, rapporte au groupe ce qu’il a appris dans une émission concernant le chiffrement asymétrique et émet deux longues descriptions.
Expliquez pour chacune si elle est correcte ou non, et justifiez votre réponse.
Affirmation 1
Dans le système de chiffrement asymétrique, chaque utilisateur a une clé publique mise à disposition de tout le monde et une clé privée que lui seul connaît. Un message envoyé de A vers B sera chiffré par A avec la clé publique de B. Mais seul B peut déchiffrer le message avec sa clé privée.
Zone de réponse
Affirmation 2
Dans un système de chiffrement asymétrique, le destinataire a besoin de la clé publique de l’émetteur pour pouvoir déchiffrer le message. Sinon, il peut déchiffrer uniquement la signature numérique.
Zone de réponse
7. Il arrive parfois que deux entités souhaitent échanger des messages non chiffrés mais dont la non-altération est une condition déterminante.
Par exemple, les pilotes de périphériques. Dans ce cas, doit-on :
Chiffrer le pilote puis le hacher
Pas besoin de le chiffrer, le hacher suffit largement
Hacher le pilote puis le chiffrer
Justifiez votre choix.
Zone de réponse
8. Le schéma ci-dessous présente l’échange d’un message entre deux entités (personnes, applications, systèmes d’exploitation, etc.).
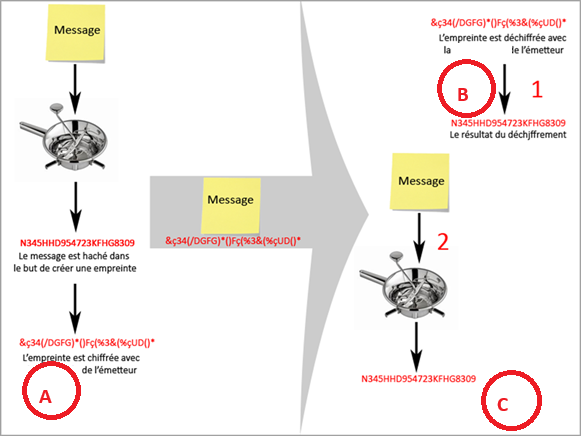
Complétez ce qui manque sous les points 1, 2 et 3 de l’image.
Zone de réponse
9. Vous générez une paire de fichiers avec OpenSSL : server.key et server.csr.
Expliquez à quoi sert chacun de ces fichiers.
Zone de réponse
10. Chiffrement asymétrique & certificats numériques
Les certificats numériques sont utilisés pour la sécurité et l’authentification. Un certificat numérique peut être aisément comparé à un certificat au format papier avec l’indication de l’émetteur, la durée de validité, le propriétaire, etc.
Par exemple, un certificat fédéral de capacité indique quel service de la Confédération a émis le document. Tout employeur peut prendre contact avec ce service pour vérifier s’il n’est pas faux. Les certificats numériques fonctionnent de la même manière.
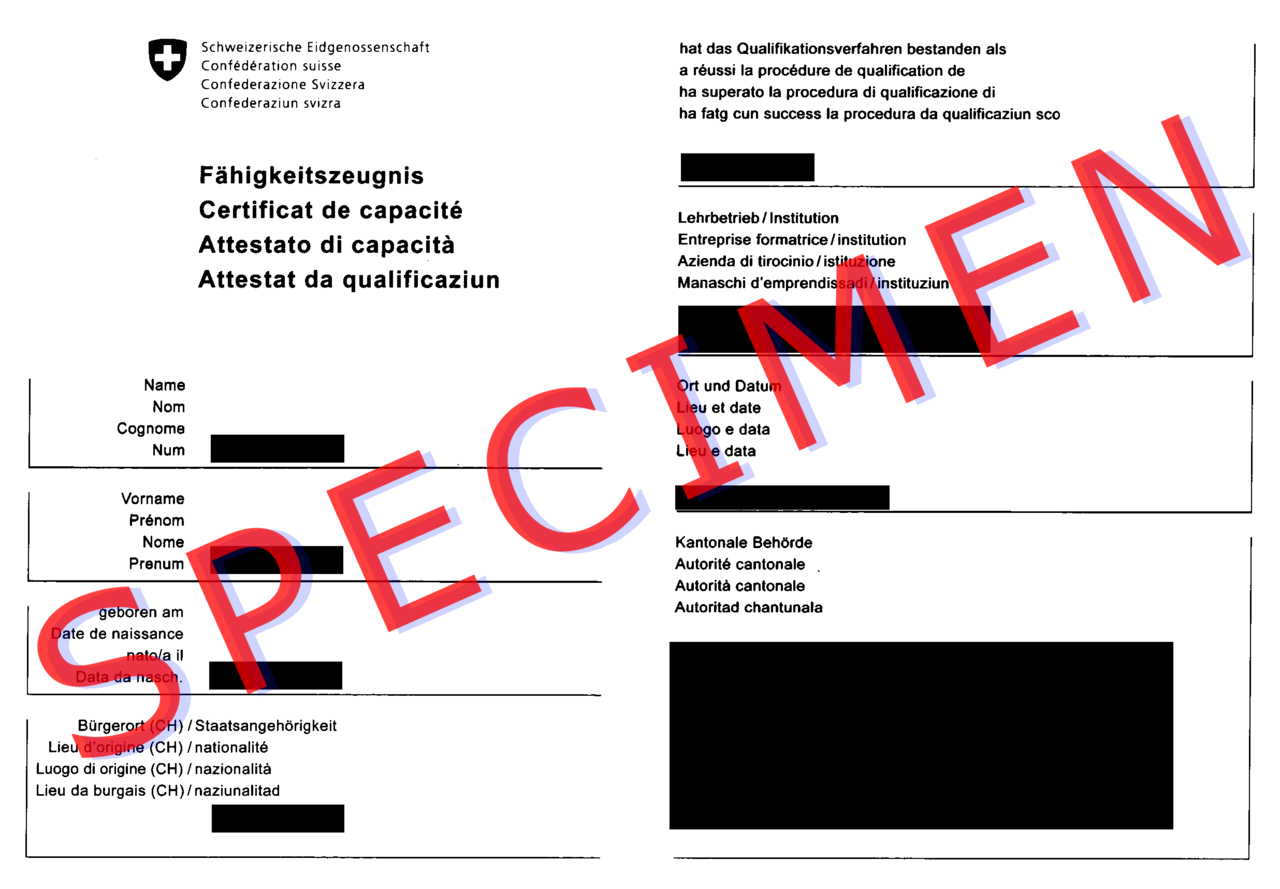
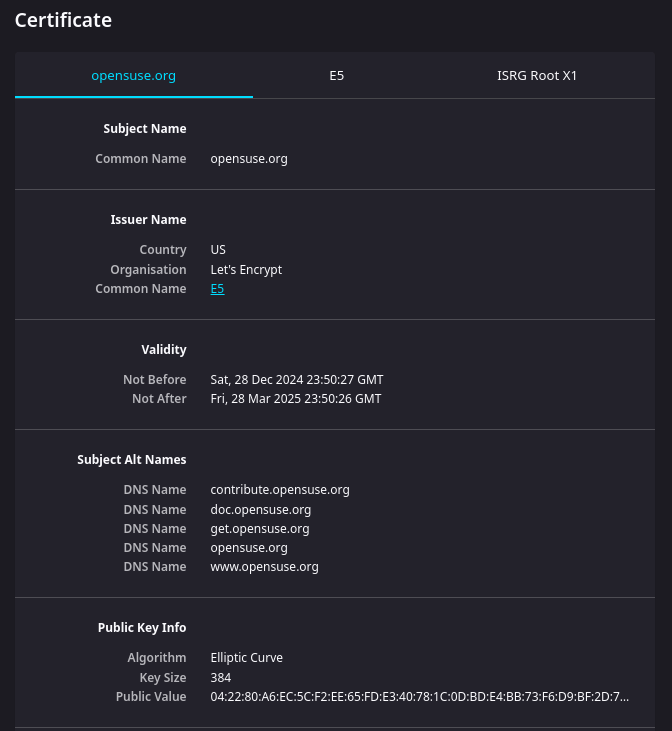
Parmi les éléments contenus dans un certificat numérique, il y a deux éléments que l’on ne peut pas trouver dans un certificat papier. Lesquels ?
Zone de réponse
Éléments communs (émetteur du certificat, détenteur du certificat, validité) et éléments spécifiques aux certificats numériques :
Zone de réponse
11. PKI et Autorités de certification
Tout certificat est émis par une autorité de certification. Cette dernière est activée généralement comme service dans une infrastructure existante et permet de gérer l’identité numérique (certificats) des utilisateurs, ordinateurs, périphériques, applications, etc.
Une infrastructure PKI (Public Key Infrastructure) est l’ensemble des autorités de certification, procédures et logiciels impliqués dans la gestion des certificats numériques. Le but est d’établir une relation de confiance (trust) entre une entité et l’utilisateur.
Votre jeune frère tente de consulter un site web gesteleves.etmlnet.local. Son navigateur affiche ce message :
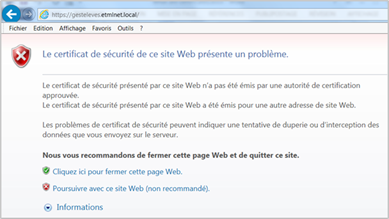
Pensez-vous qu’il y a un risque de sécurité ?
Quelle serait une solution pour corriger ce problème ?
Zone de réponse
12. Pensez-vous que Windows Server 2025 inclut le composant AD CS (Active Directory Certificate Services) ou faut-il l’acquérir séparément ?
Indice : faites une recherche dans les rôles et fonctionnalités.
Zone de réponse
13. Quels risques pour l’entreprise si ses certificats internes sont auto-signés ou expirés ?
Indice : pensez à l’impact sur les utilisateurs, la sécurité et la conformité.