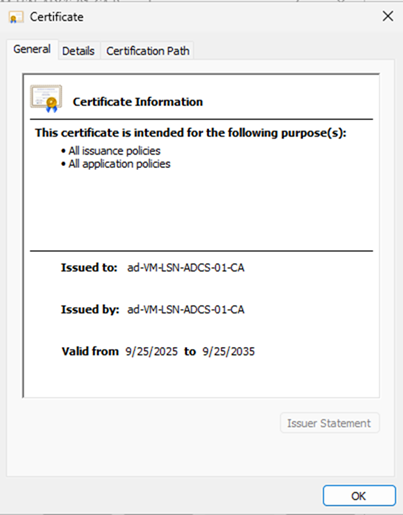
Mise en place d’une autorité de certification
Pré-requis
Une VM nommée VM-LSN-ADCS-01 avec une IP statique et jointe à votre domaine
Installation pas à pas
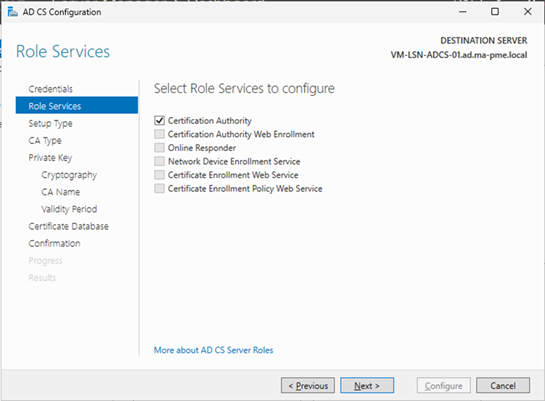
Sélectionnez Active Directory Certificates Services.
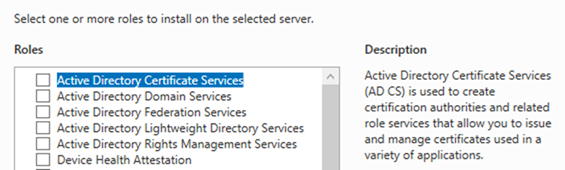
Dans un premier temps, seule l’Autorité de certification nous est intéressante. Les options supplémentaires peuvent en tout temps être rajoutées.
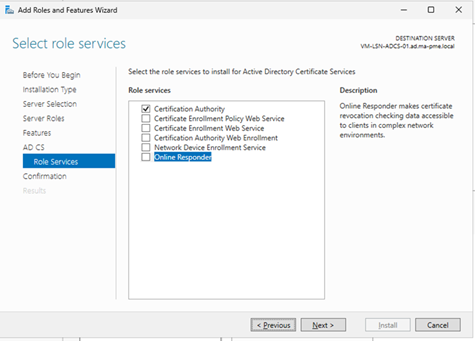
Suivez les étapes pour poursuvire l’installation.
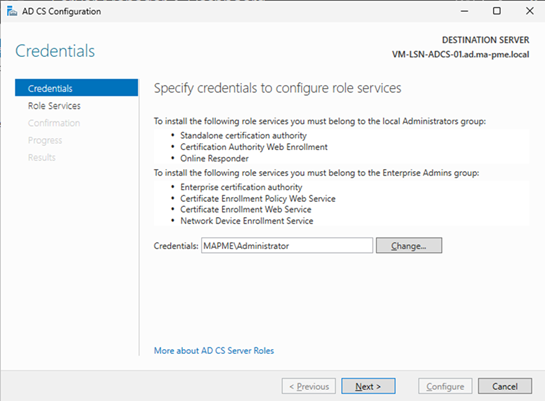
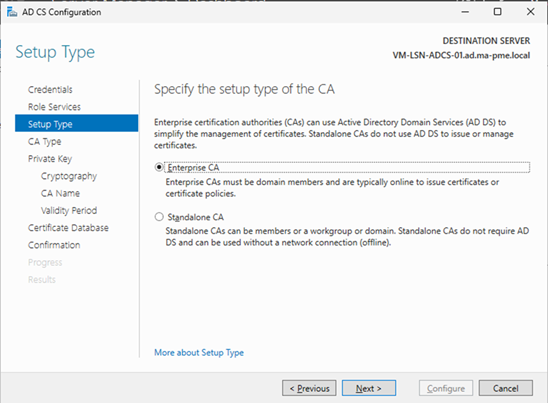
Sélectionnez Entpreprise CA, car nous allons émettre des certificats pour les entités de notre domaine uniquement.
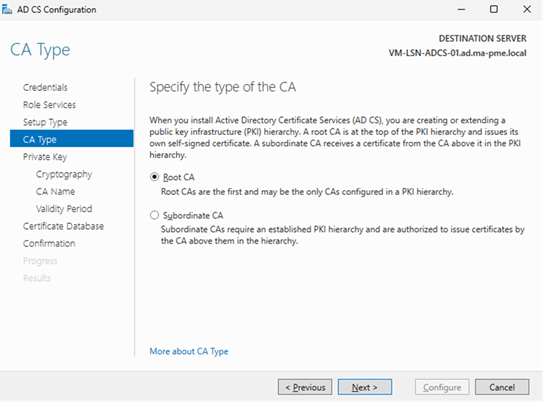
Comme nous n’avons pas d’autres autorités de certification pour notre domaine, nous allons créer sa racine (Root CA).
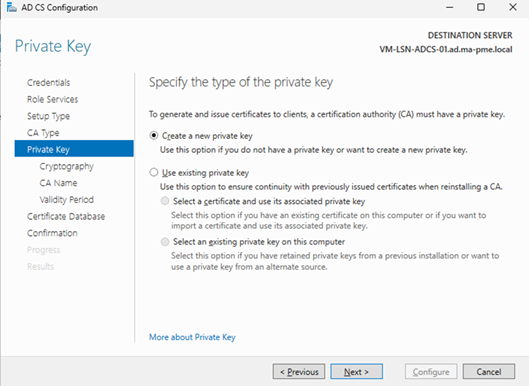
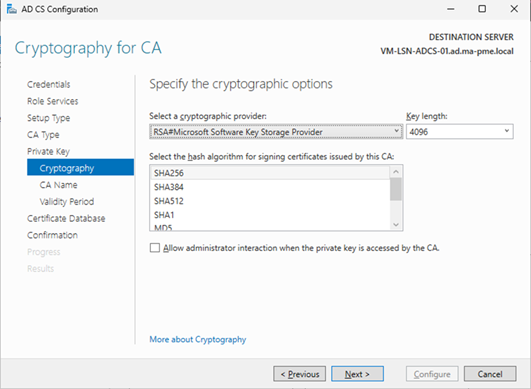
Modifions la longueur de la clé à 4096 (recommandation 2025) et laissons SHA256.
Ces paramètres peuvent bien sûr changer selon les contraintes de votre entreprise
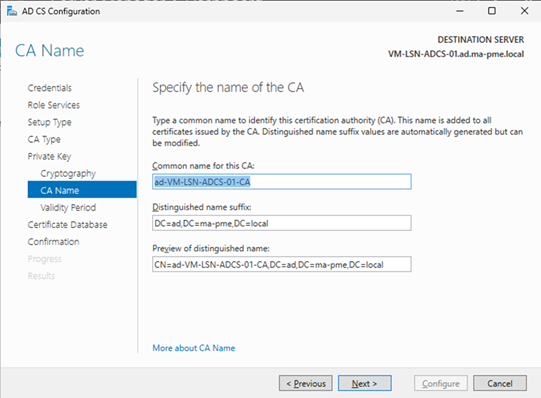
Laissez le nom par défaut pour votre autorité de certification.
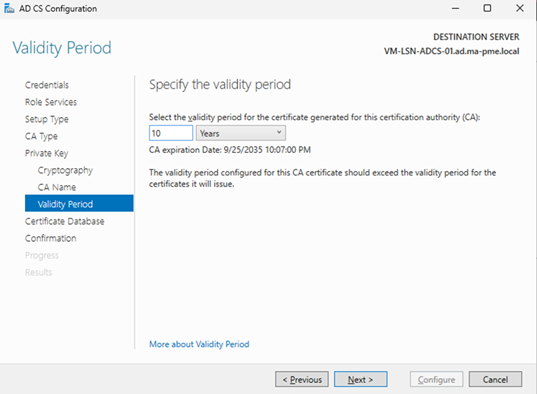
Augmentez la durée de validité de votre certificat racine à 10 ans.
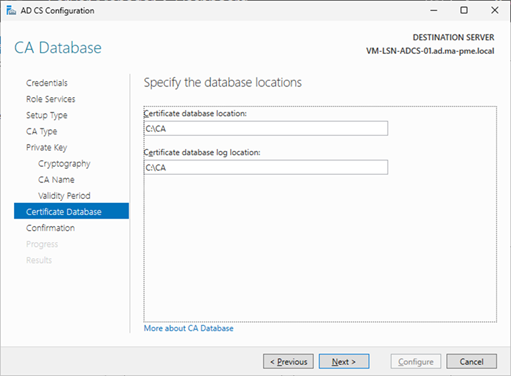
Modifiez le chemin par défaut pour la base de données de certificats et de ses journaux.
Vérification
A l’aide de l’outil certsrv, ouvrez l’Autorité de certification (CA).
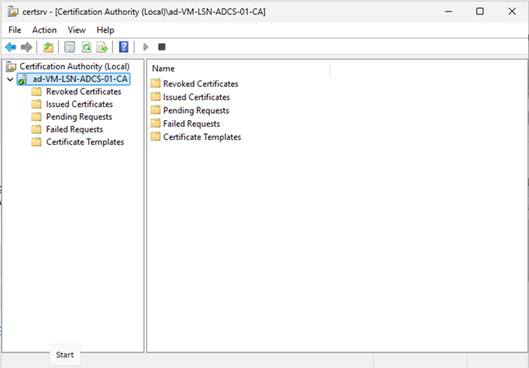
La création d’une autorité de certification génère le certificat Root, c’est le certificat le plus important dans une infrastructure PKI. S’il est corrompu, toutes les autorités certifiées par l’AC racine perdent la confiance des utilisateurs et peuvent plus être « trustées ».
Cliquez-droit sur l’autorité racine > propriétés. Affichez le fameux certificat. Notez que son numéro est bien 0 (#0).
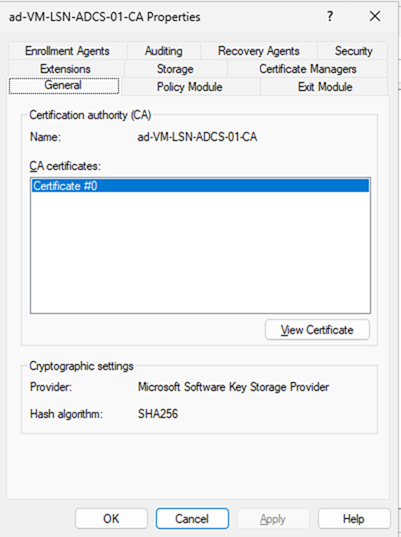
Le certificat racine est émis par l’autorité de certificat pour elle-même.