Mission : Délégation de contrôle pour le service RH
Contexte
Le service RH vous contacte :
« Notre secrétaire doit pouvoir mettre à jour certaines informations personnelles des employés (adresse, téléphone, email).
Mais elle ne doit en aucun cas pouvoir modifier les permissions, groupes ou mots de passe. »
Le responsable informatique vous demande de configurer Active Directory en conséquence.
Objectifs de la mission
Créer un compte
RH_secretairedédié.Permettre à ce compte de modifier uniquement les informations personnelles des utilisateurs.
Garantir que les droits sensibles (groupes, rôles, mots de passe) restent protégés.
Indices pour avancer
Dans Utilisateurs et ordinateurs Active Directory, il est possible de déléguer des contrôles sur une OU.
L’outil
mmc.exepermet de créer des consoles personnalisées adaptées à un rôle précis.Les outils
RSATpermettent de faire quelques actions d’administration depuis un OS non-serveur (Ex :Windows 11).La commande
Powershellpeut être utile :Add-WindowsCapability -Online -Name Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0Si la commande ne fonctionne pas, vérifiez qu’une Windows Update n’est pas en cours ou sur un échec.
Lors d’une délégation, vous pouvez cocher des attributs spécifiques (comme numéro de téléphone ou email).
Pour cet exercice, vous mettre en place :
Une OU
Departementsavec deux sous-OUITetRH. PourITetRH, vous ajouterez un utilisateur chacune.
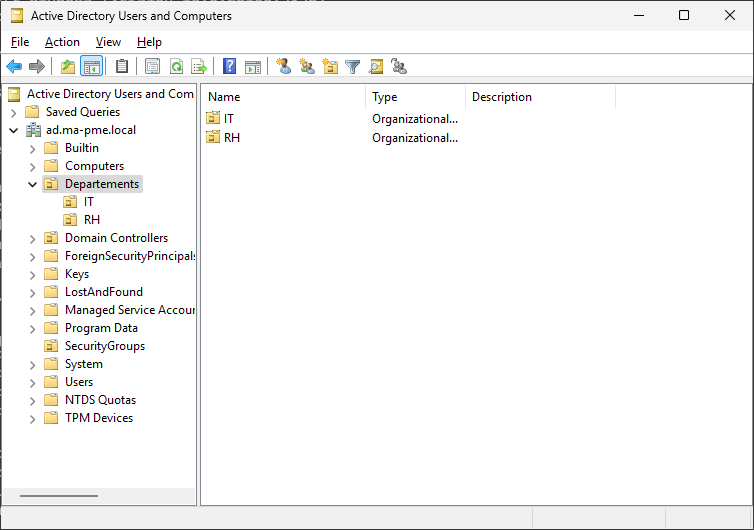
Une OU
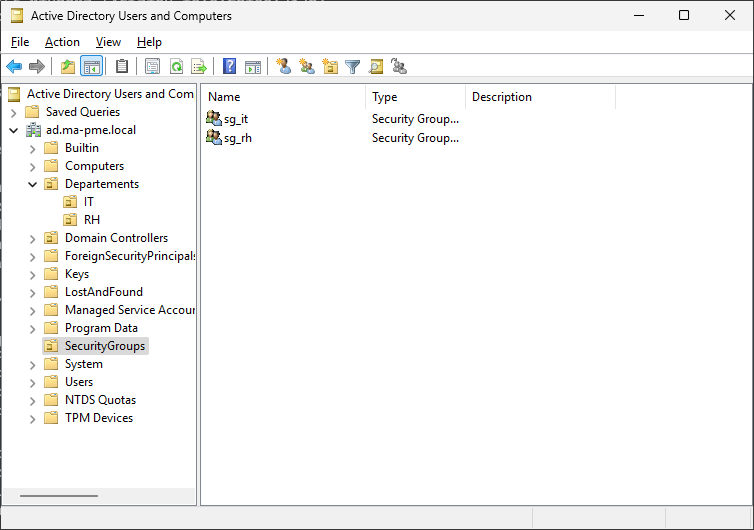
Security Groups(elle sera en parallèle deDepartements). Dans cet OU, il y aura deux groupes de sécurité (grp_it et grp_rh).
Tâches à réaliser
Concevez une stratégie pour répondre à cette demande.
Quels outils allez-vous utiliser ?
Sur quelle
OUallez-vous appliquer cette délégation ?
Implémentez la configuration dans votre environnement de test.
Testez le fonctionnement avec le compte
RH_secretaire.
Décrivez ci-dessous vos reflexions
Zone de réponse
Attention aux pièges
Ne donnez pas de droits d’administrateur !
Ne déléguez pas l’accès à tout l’annuaire Active Directory.
Vérifiez que la secrétaire peut bien modifier un numéro de téléphone, mais ne peut pas modifier l’appartenance aux groupes.
Livrable attendu
Un court rapport (Markdown ou PDF) contenant :
Les étapes principales de votre configuration (screenshots facultatifs mais appréciés).
La justification de vos choix (quels attributs ont été autorisés, et pourquoi).
Les tests que vous avez effectués pour prouver que la délégation fonctionne correctement.
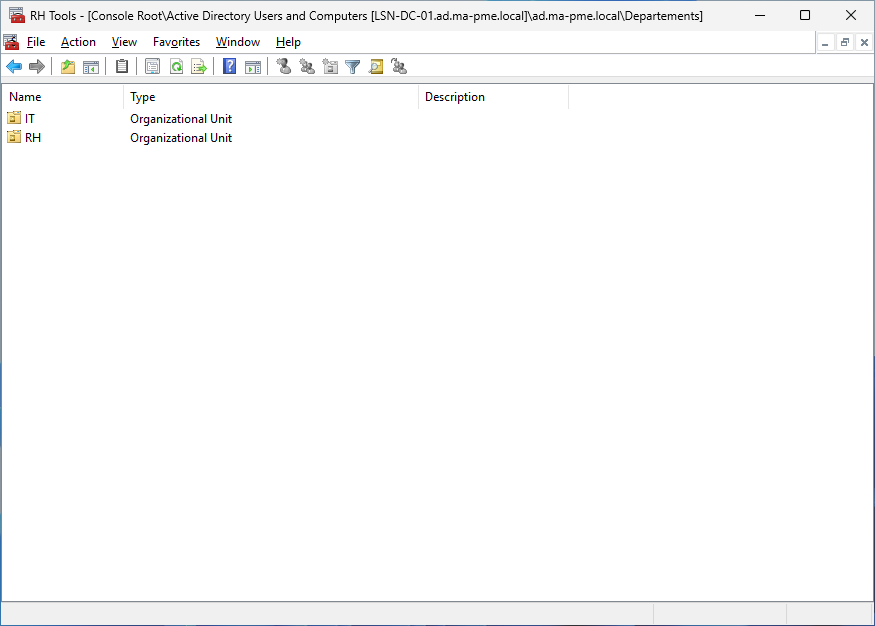
A la fin de cet exercice, la secrétaire RH doit pouvoir avoir accès à un MMC sauvé sur son bureau (RH Tools.mmc)
Le rendu final doit correspondre à cette image :