 Exercice : Catalogue des risques (IT-Grundschutz)
1. Les catalogues de risques
Un catalogue de risques est un inventaire des dangers informatiques et des mesures de sécurité à mettre en place pour supprimer le danger en question.
Dans le monde informatique, les catalogues peuvent aussi être liés à des équipements matériels.
Exemple : la solution de stockage Dell PowerVault possède son guide de sécurité : PowerVault Security Guide.
Cependant, les catalogues de risques sont bien plus nombreux dans le monde logiciel. On peut même partir du principe que chaque système d’exploitation ou application a son propre guide de sécurité émis par l’éditeur du logiciel.
Parfois, ce sont des organismes étatiques ou semi-étatiques qui mettent à disposition des recommandations sous forme de catalogues. C’est le cas du catalogue que vous allez étudier aujourd’hui.
L’IT-Grundschutz (Protection de base : Schutz = protection, Grund = de base) couvre plusieurs domaines de la sécurité informatique :
précaution d’urgence,
communication,
matériel,
logiciel,
infrastructure,
organisation,
personnel.
L’IT-Grundschutz a été conçu par l’Office fédéral allemand de l’informatique et sécurité (BSI). Ce catalogue a été traduit en anglais en 2004 et est maintenu depuis par ce même organisme.
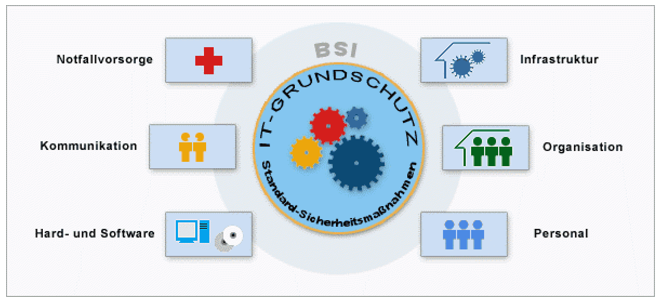
La description qu’on trouve sur la page d’accueil du site web est un parfait résumé de son objectif :
The aim of IT-Grundschutz is to achieve an appropriate security level for all types of information of an organisation. IT-Grundschutz uses a holistic approach to this process. Through proper application of well-proven technical, organisational, personnel, and infrastructural safeguards, a security level is reached that is suitable and adequate to protect business-related information having normal protection requirements. In many areas, IT-Grundschutz even provides advice for IT systems and applications requiring a high level of protection.
— Source : BSI
2. Structure générale de l’IT-Grundschutz
La version 13 du catalogue, mise à votre disposition, regroupe dans des sections séparées :
les domaines (sous forme de modules
M),les menaces (Threats),
les mesures (Safeguards).
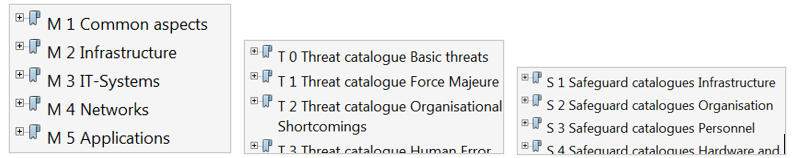
Pour chaque situation problématique ou faille informatique, le lien vers les types de menaces et mesures à mettre en place a été maintenu dans cette version.
Exemple : Dans la section M 4.4 relative aux connexions VPN, on trouve une liste de menaces et une liste de mesures associées.
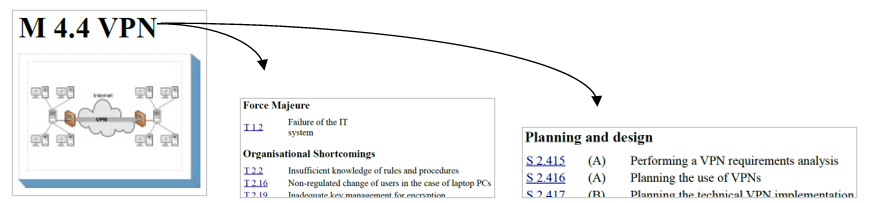
Note : Les menaces et mesures sont organisées par catégorie.
Dans l’exemple précédent, Force Majeure et Organisational Shortcomings sont deux catégories différentes dans la rubrique des menaces VPN.
3. Étude de cas pratique : Salle serveur
Listez et décrivez brièvement en français 1 élément de chaque catégorie de menaces et de mesures dans le cas de l’exploitation d’une salle de serveurs :
Zone de réponse
4. Téléphonie IP
Listez et décrivez brièvement en français 1 élément de chaque catégorie de menaces et de mesures dans le cas de la mise en place d’une solution de téléphonie IP :