 Module 182 — Implémenter la sécurité système
Compétence visée
Examiner des serveurs et postes de travail en regard de la sécurité système, élaborer et mettre en œuvre des propositions d’amélioration.
 Imaginez la situation suivante…
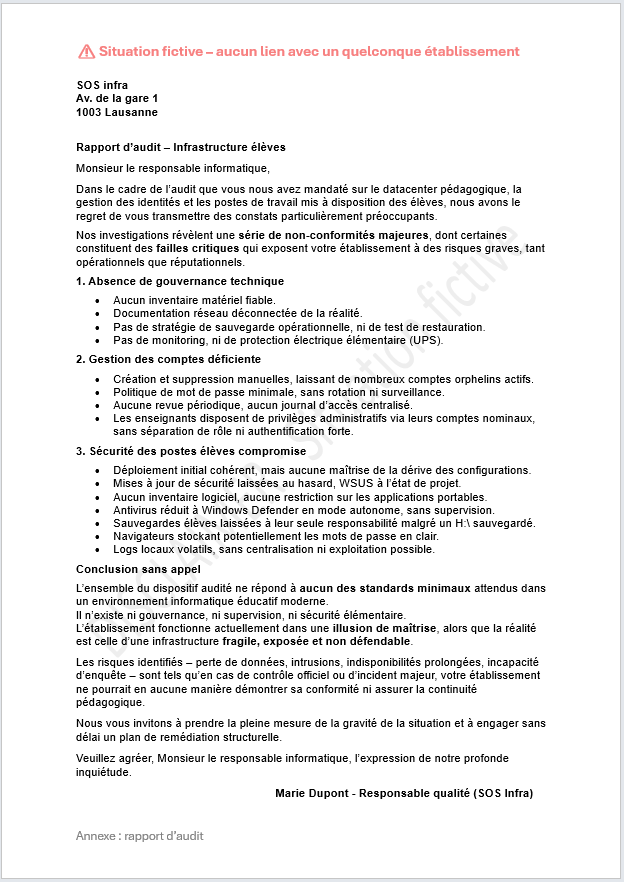
Vous êtes l’équipe IT d’une entrprise fictive qui vient de subir un audit externe.
Le rapport est accablant :
Des serveurs non patchés et mal documentés.
Des comptes utilisateurs trop permissifs.
Un firewall ouvert de toutes parts.
Aucun système de détection fiable.
Un antivirus dépassé, incapable de contrer les menaces modernes.
Afin de sécuriser cette infrastructure et de réussir le contre-audit final, vous devrez être capables de :
Identifier les menaces et vulnérabilités selon un référentiel reconnu.
Configurer des protections réseau et système de base.
Mettre en œuvre le hardening et une gestion stricte des comptes.
Déployer un IDS/HIDS et analyser ses alertes.
Assurer la sécurité des données par le chiffrement et une PKI interne.
Mettre en place une gestion fiable des mises à jour.
Déployer et configurer une solution antivirus/EDR.
Présenter un plan de réponse et de suivi de sécurité lors du contre-audit.
 Matrice d’auto-évaluation
Cette grille vous permet d’évaluer votre niveau de maîtrise sur la compétence visée du module 182.
Soyez honnête : l’objectif est d’identifier vos points à consolider, pas de “cocher toutes les cases”.
Compétence |
Débutant |
Intermédiaire |
Avancé |
|---|---|---|---|
Analyser les menaces et vulnérabilités |
Je sais citer quelques menaces courantes mais sans méthode. |
Je sais utiliser un référentiel (Grundschutz/NIST) pour identifier des risques concrets. |
Je sais hiérarchiser les risques et proposer des contre-mesures adaptées. |
Configurer un firewall |
Je connais quelques ports standards. |
Je sais créer des règles simples pour limiter l’exposition. |
Je sais mettre en place une politique de moindre privilège et la documenter. |
Mettre en œuvre le hardening et la gestion des comptes |
Je sais créer un compte utilisateur. |
J’applique le principe du moindre privilège. |
Je sais analyser et corriger des configurations AD non conformes. |
Déployer et exploiter un IDS/HIDS |
Je sais expliquer ce qu’est un IDS. |
Je sais installer un HIDS et lire ses premières alertes. |
Je sais interpréter les anomalies et ajuster la configuration. |
Assurer la sécurité des données (crypto/PKI) |
Je sais expliquer la différence entre chiffrement symétrique et asymétrique. |
Je sais configurer un certificat simple. |
Je sais mettre en place une AC interne et justifier les usages. |
Gérer les mises à jour et correctifs |
Je sais lancer manuellement Windows Update. |
Je sais configurer WSUS pour un groupe restreint. |
Je sais planifier et documenter une politique de patch management. |
Protéger contre les malwares |
Je connais les termes virus/ver/trojan. |
Je sais déployer un AV/EDR et analyser ses alertes. |
Je sais comparer les approches signatures/heuristiques/comportementales. |
Présenter un plan de réponse/contre-audit |
Je sais décrire une mesure simple. |
Je sais présenter les mesures mises en œuvre. |
Je sais formaliser un rapport complet et répondre à un auditeur. |
 Objectif général
Mettre en œuvre une démarche structurée pour sécuriser les systèmes d’une PME :
de l’identification des risques jusqu’à la mise en place de protections, la détection d’incidents et l’amélioration continue.
 Fil rouge
Pendant huit semaines, vous êtes l’équipe IT d’une PME sous pression.
Vous devez analyser les vulnérabilités révélées par un audit externe et mettre en place les mesures nécessaires pour réussir le contre-audit final.
 Séquencement
Semaine |
Objectif principal |
Activités clés |
|---|---|---|
1 |
Identifier les menaces avec un référentiel (Grundschutz / NIST CSF) |
Étude de cas PME, exercice catalogue des risques, sécurité datacenter |
2 |
Sécuriser la périphérie (pare-feu, ports) |
Exercice configuration firewall, rappel protocoles/ports standards |
3 |
Durcir les systèmes et gérer les comptes |
Hardening serveur Windows, gestion comptes/groupes AD |
4 |
Déployer un IDS/HIDS |
Installation d’un HIDS (ex. Wazuh/OSSEC), analyse d’alertes |
5 |
Sécuriser les données (crypto/PKI) |
Théorie crypto/hachage, mise en place d’une AC interne |
6 |
Mettre en œuvre une politique de mises à jour |
Déploiement WSUS, gestion groupes de test |
7 |
Déployer une solution antivirus/EDR |
Installation AV/EDR (ex. Defender for Endpoint), comparaison signatures/heuristiques |
8 |
Présenter un plan de réponse et réussir le contre-audit |
Test écrit 2, mini-présentations par groupe sur mesures de sécurité |
 Tests sommatifs
Semaine |
Évaluation |
Format |
Pondération |
|---|---|---|---|
4 |
Travail écrit 1 |
Théorique (Framework cybersécurité, firewall, hardening, IDS, AD) |
50 % |
8 |
Travail écrit 2 |
Théorique (crypto, WSUS, AV/EDR, malwares) |
50 % |
 Ressources
Présentations : landing page des slides
Référentiels : IT-Grundschutz (BSI), NIST CSF 2.0 (version simplifiée)
Règles de rendu : corrections et notes publiées via Teams
Note : Le planning peut évoluer selon l’avancement du groupe. Les objectifs opérationnels officiels du module sont disponibles ici.